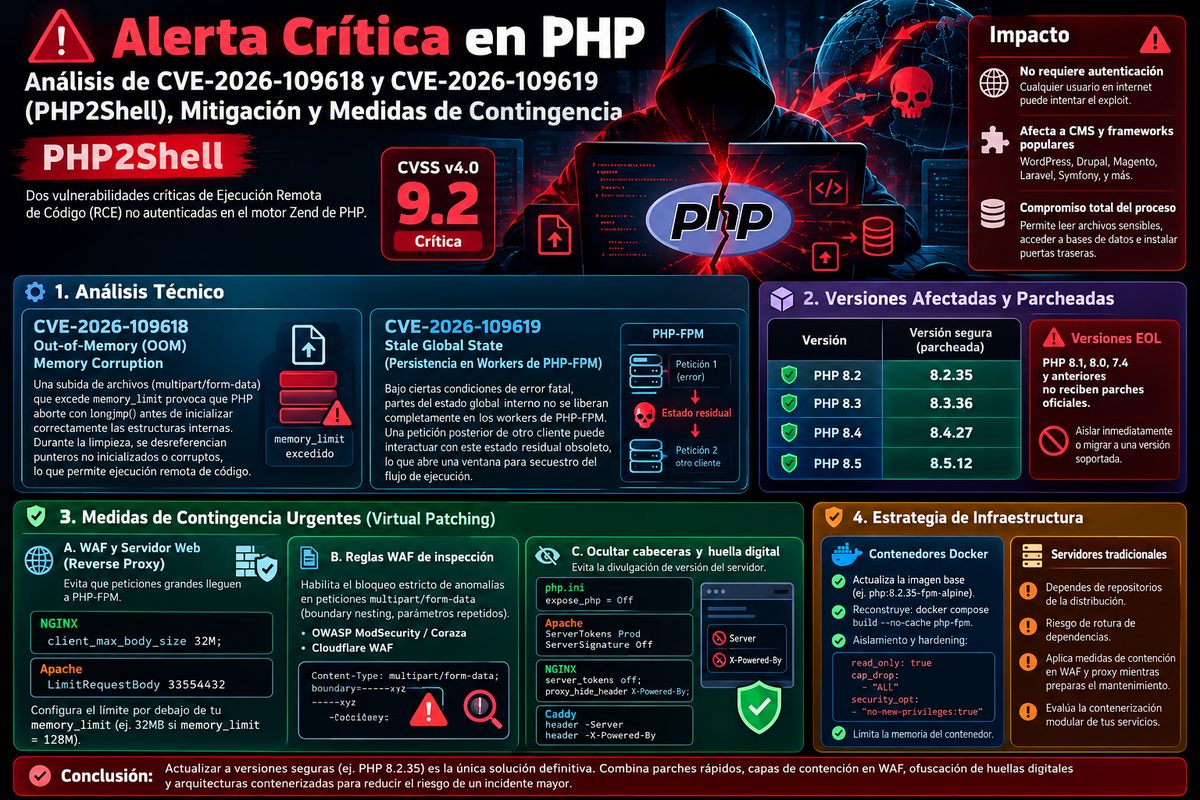
Alerta Crítica en PHP: Análisis de CVE-2026-109618 y CVE-2026-109619 (PHP2Shell), Mitigación y Medidas de Contingencia
El ecosistema de desarrollo web ha recibido una de las alertas de seguridad más críticas de los últimos tiempos. El equipo central de seguridad de PHP ha publicado una actualización de emergencia para corregir dos vulnerabilidades críticas de Ejecución Remota de Código (RCE) no autenticadas, denominadas colectivamente en la comunidad como PHP2Shell, con una puntuación máxima CVSS v4.0 de 9.2 (Crítica).
1. Análisis Técnico: ¿Qué son CVE-2026-109618 y CVE-2026-109619?
Ambas fallas residen en la gestión de memoria interna del motor Zend de PHP y afectan a servidores expuestos a peticiones web cotidianas (incluyendo uploads de formularios y procesamiento estándar de APIs REST):
CVE-2026-109618 — Out-of-Memory (OOM) Memory Corruption
Esta vulnerabilidad ocurre cuando una petición entrante que procesa subida de archivos (multipart/form-data) excede el límite de memoria asignado en memory_limit de PHP. Al sobrepasarse dicho límite, el intérprete aborta abruptamente el procesamiento utilizando longjmp() antes de que las estructuras internas de los buffers de subida terminen de inicializarse correctamente.
Durante la posterior fase de recolección y limpieza (request shutdown / cleanup), el motor asume erróneamente que las estructuras de memoria son válidas, desreferenciando punteros no inicializados o corruptos. Un atacante meticuloso puede modelar el tamaño y fragmentación de los paquetes para alterar la tabla de saltos del proceso y lograr ejecución remota de código en el servidor.
CVE-2026-109619 — Stale Global State (Persistencia en Workers de PHP-FPM)
En infraestructuras modernas de alto rendimiento, PHP-FPM mantiene procesos trabajadores (workers) persistentes que atienden múltiples peticiones HTTP secuenciales para evitar la sobrecarga de instanciar el intérprete en cada ciclo.
Bajo ciertas condiciones de error fatal o terminación prematura, partes del estado global interno no se liberan o destruyen por completo en el worker. Cuando el mismo worker recibe una petición posterior de otro cliente, interactúa inadvertidamente con este estado residual obsoleto (stale state) antes de completar la inicialización limpia del nuevo ciclo, lo que abre una ventana crítica para secuestro del flujo de ejecución de forma totalmente remota y sin requerir credenciales.
2. Versiones Afectadas y Versiones Oficialmente Parcheadas
El impacto abarca las principales versiones activas en producción. El equipo de PHP ha liberado las siguientes versiones seguras que deben aplicarse de inmediato:
- PHP 8.2: Actualizar obligatoriamente a PHP 8.2.35
- PHP 8.3: Actualizar obligatoriamente a PHP 8.3.36
- PHP 8.4: Actualizar obligatoriamente a PHP 8.4.27
- PHP 8.5: Actualizar obligatoriamente a PHP 8.5.12
Atención con versiones EOL: Ramas como PHP 8.1, 8.0, 7.4 y anteriores se encuentran fuera de soporte oficial (End-of-Life) y no reciben parches oficiales. Los servidores que aún operen en estas versiones deben aislarse inmediatamente o migrarse a una rama soportada.
3. ¿Por qué es Vital Migrar Inmediatamente?
La combinación de ambas fallas es especialmente peligrosa porque:
- No requiere autenticación: Cualquier usuario anónimo en internet capaz de enviar una petición HTTP al servidor web puede intentar el exploit.
- Afecta a CMS y frameworks populares: Plataformas como WordPress, Drupal, Magento, Laravel y Symfony que gestionan subidas de archivos o manejan sesiones concurrentes sobre PHP-FPM están expuestas de forma predeterminada si su entorno de ejecución no está parcheado.
- Compromiso total del proceso: El atacante obtiene los privilegios de ejecución del usuario web (
www-data,nginxoapache), lo que permite leer archivos de configuración sensibles comowp-config.phpo.env, pivotar hacia bases de datos internas e instalar puertas traseras persistentes.
4. Medidas de Contingencia Urgentes (Virtual Patching)
Si por dependencias legacy, procesos de control de cambios o limitaciones de infraestructura no puedes aplicar los parches en este preciso instante, debes implementar de inmediato las siguientes medidas de defensa en profundidad:
A. Configuración en WAF y Servidor Web (Reverse Proxy)
El objetivo principal es evitar que peticiones que superen el límite de memoria lleguen a ser procesadas por el motor de PHP:
- Límite de subida en el Reverse Proxy inferior a PHP: Configura tu servidor web frontal (NGINX, Caddy, Apache o Cloudflare) para que corte la conexión antes de que toque PHP-FPM. Por ejemplo, si en
php.initienesmemory_limit = 128M, limita el cuerpo máximo en NGINX a 32MB:# En NGINX (nginx.conf) client_max_body_size 32M; # En Apache (VirtualHost) LimitRequestBody 33554432 - Reglas WAF de inspección Multipart: En WAFs basados en OWASP ModSecurity / Coraza o Cloudflare WAF, habilita el bloqueo estricto de anomalías en cabeceras
Content-Type: multipart/form-dataque presenten límites de límites anidados (boundary nesting) sospechosos o parámetros repetidos.
B. Ocultar Cabeceras y Huella Digital del Servidor (Information Disclosure)
Los atacantes automatizados y escáneres como Shodan y Censys buscan activamente objetivos mediante cabeceras HTTP. Desactiva la divulgación de versión en todos tus componentes:
- En PHP (
php.ini):expose_php = Off - En Apache (
httpd.conf/security.conf):ServerTokens Prod ServerSignature Off - En NGINX (
nginx.conf):server_tokens off; proxy_hide_header X-Powered-By; - En Caddy (
Caddyfile):header -Server header -X-Powered-By
C. Estrategia de Infraestructura: ¿Usas Contenedores Docker o Servidores Tradicionales?
La arquitectura del servidor marca una diferencia drástica ante incidentes de día cero:
Si utilizas contenedores Docker:
- Velocidad de mitigación inigualable: Solo requieres actualizar la directiva base en tu
Dockerfile(ej.FROM php:8.2.35-fpm-alpine), reconstruir la imagen condocker compose build --no-cache php-fpmy recrear el contenedor en segundos, sin tocar el sistema operativo base del host. - Aislamiento y Hardening: Aprovecha las capacidades del kernel de Linux para limitar el impacto:
- Establece el contenedor con sistema de archivos de solo lectura (
read_only: true) montando solo como temporales las carpetas de subida de WordPress. - Remueve privilegios innecesarios:
cap_drop: ["ALL"]ysecurity_opt: ["no-new-privileges:true"]. - Fija límites estrictos de memoria por contenedor en Compose para evitar denegaciones de servicio en el host (OOM Killer global).
- Establece el contenedor con sistema de archivos de solo lectura (
Si estás en servidores tradicionales (Bare-Metal / VPS sin Docker):
- Dependencia de repositorios externos: Quedas a merced de que los mantenedores de paquetes de tu distribución (Debian, Ubuntu, repositorios Remi o EPEL en RHEL/Rocky) compilen y publiquen el paquete binario correspondiente.
- Riesgo de rotura de dependencias: Una actualización directa en el host puede entrar en conflicto con extensiones de PHP heredadas instaladas en el sistema global.
- Recomendación: Si te encuentras en este escenario, aplica inmediatamente las reglas de contención en WAF y Proxy Inverso mientras preparas el mantenimiento, y evalúa seriamente la contenerización modular de tus servicios.
5. Conclusión
La seguridad ofensiva moderna aprovecha las ventanas de tiempo mínimas entre la revelación de un CVE y el parcheo efectivo por parte de los administradores. En incidentes críticos como PHP2Shell, actualizar de inmediato a versiones seguras (como PHP 8.2.35) es la única solución definitiva. Combinar parches rápidos con capas de contención en WAF, ofuscación de huellas digitales y arquitecturas contenerizadas inmutables representa la diferencia entre una jornada de mantenimiento rutinario y un incidente de seguridad mayor.